Первоначальная оценка ущерба, подтверждённая компанией 26 октября, ограничивалась общими клиентскими данными: имена, номера резидентов, мобильные телефоны, электронная почта, адреса, учётные данные, номера счетов и информация, связанная с веб-сервисами. Однако при дополнительной проверке выяснилось, что утекли также данные по пенсионным транзакциям: номера резидентов, даты рождения, копии водительских прав, названия банков, номера счетов, имена владельцев счетов, подписи, справки об удержании пенсионного дохода, платёжные ведомости и информация о копиях банковских книжек. Кроме того, в список утечек попали имена, адреса электронной почты и мобильные номера сотрудников.
Как развивались события
Инцидент начался вечером 25 октября, когда в части веб-системы были замечены признаки аномалии, включая резкий скачок использования памяти. Сотрудники IT-отдела, проверяя систему на ошибки, обнаружили следы доступа внешнего злоумышленника и манипуляций с системой. Компания оперативно отреагировала, заблокировав IP-адрес атаки примерно за 10 минут, а анализ логов доступа завершила в течение часа. Тем не менее предотвратить саму утечку не удалось. Совместно с Финансовым институтом безопасности компания подтвердила факт выгрузки части клиентской информации. Утечка затронула часть веб-сайта и систему подписки клиентов.
Служба финансового надзора Южной Кореи продлила выездную проверку, изначально запланированную до 30 октября. Её цель — установить точные обстоятельства утечки, масштаб ущерба и адекватность реакции компании. Если в ходе проверки будут выявлены нарушения закона, регулятор планирует перейти к формальному расследованию. Не исключено, что результаты проверки повлияют на уровень санкций, включая штрафы, и могут привести к масштабной проверке других страховщиков, использующих аналогичные системы.
Работа сервисов компании до сих пор полностью не восстановлена. Сайт открылся 2 ноября, однако до этого его неоднократно открывали и блокировали для дополнительных проверок безопасности. Время работы мобильного сервиса «M-LIFE» временно сокращено: по будням с 9:00 до 21:00, по выходным с 9:00 до 18:00. Некоторые функции, включая регистрацию нерождённых детей, скидки для многодетных семей и подтверждение пенсионного обеспечения, остаются ограниченными.
«Мы расследуем обстоятельства утечки и масштаб персональных данных совместно со Службой финансового надзора и Финансовым институтом безопасности. Поскольку объём утечки и масштаб ущерба постоянно меняются в ходе расследования, проверки безопасности и обнародование результатов занимают время. Мы подтвердим и объявим точные обстоятельства утечки и масштаб ущерба как можно скорее», — заявил представитель компании.
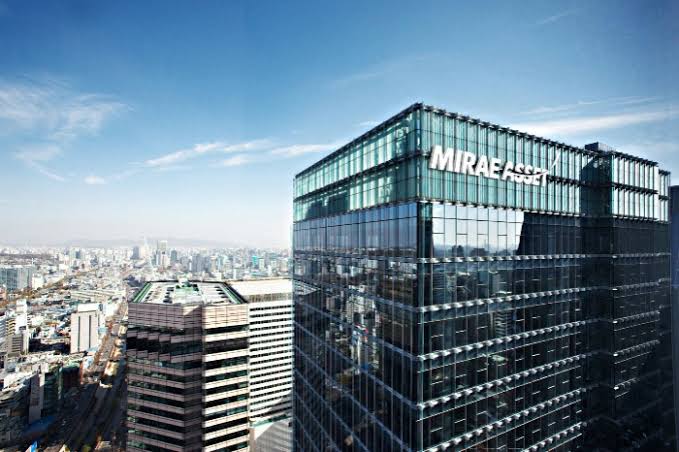
Mirae Asset Life Insurance заявила, что все руководители и сотрудники серьёзно относятся к ситуации, и пообещала сделать всё возможное для защиты информации клиентов и восстановления доверия. Компания также напомнила, что пострадавшие от утечки могут подать иски о возмещении ущерба в соответствии с Законом о защите персональных данных.
Инцидент может иметь широкий резонанс, поскольку способен подорвать доверие к системам управления персональными данными в финансовом секторе в целом. Пенсионные накопления напрямую связаны с будущими активами вкладчиков, поэтому при утечке данных, объединяющих номера резидентов, номера счетов, подписи и сведения о доходах, риск вторичного ущерба особенно высок. Участники страхового рынка не исключают, что результаты проверки регулятора определят уровень санкций и могут привести к проверке других страховщиков. Поскольку подтверждение и обнародование масштаба ущерба, вероятно, займут considerable время, тревога вкладчиков сохранится.
Источник: https://finance.biggo.com/news/b385e6c9-22c4-43a7-8fe9-b3f7f401a107
Фото из открытых источников